بعد ثغرات خطيرة.. اوبن اي اي تعزل وكلاء الذكاء الاصطناعي عن الانترنت
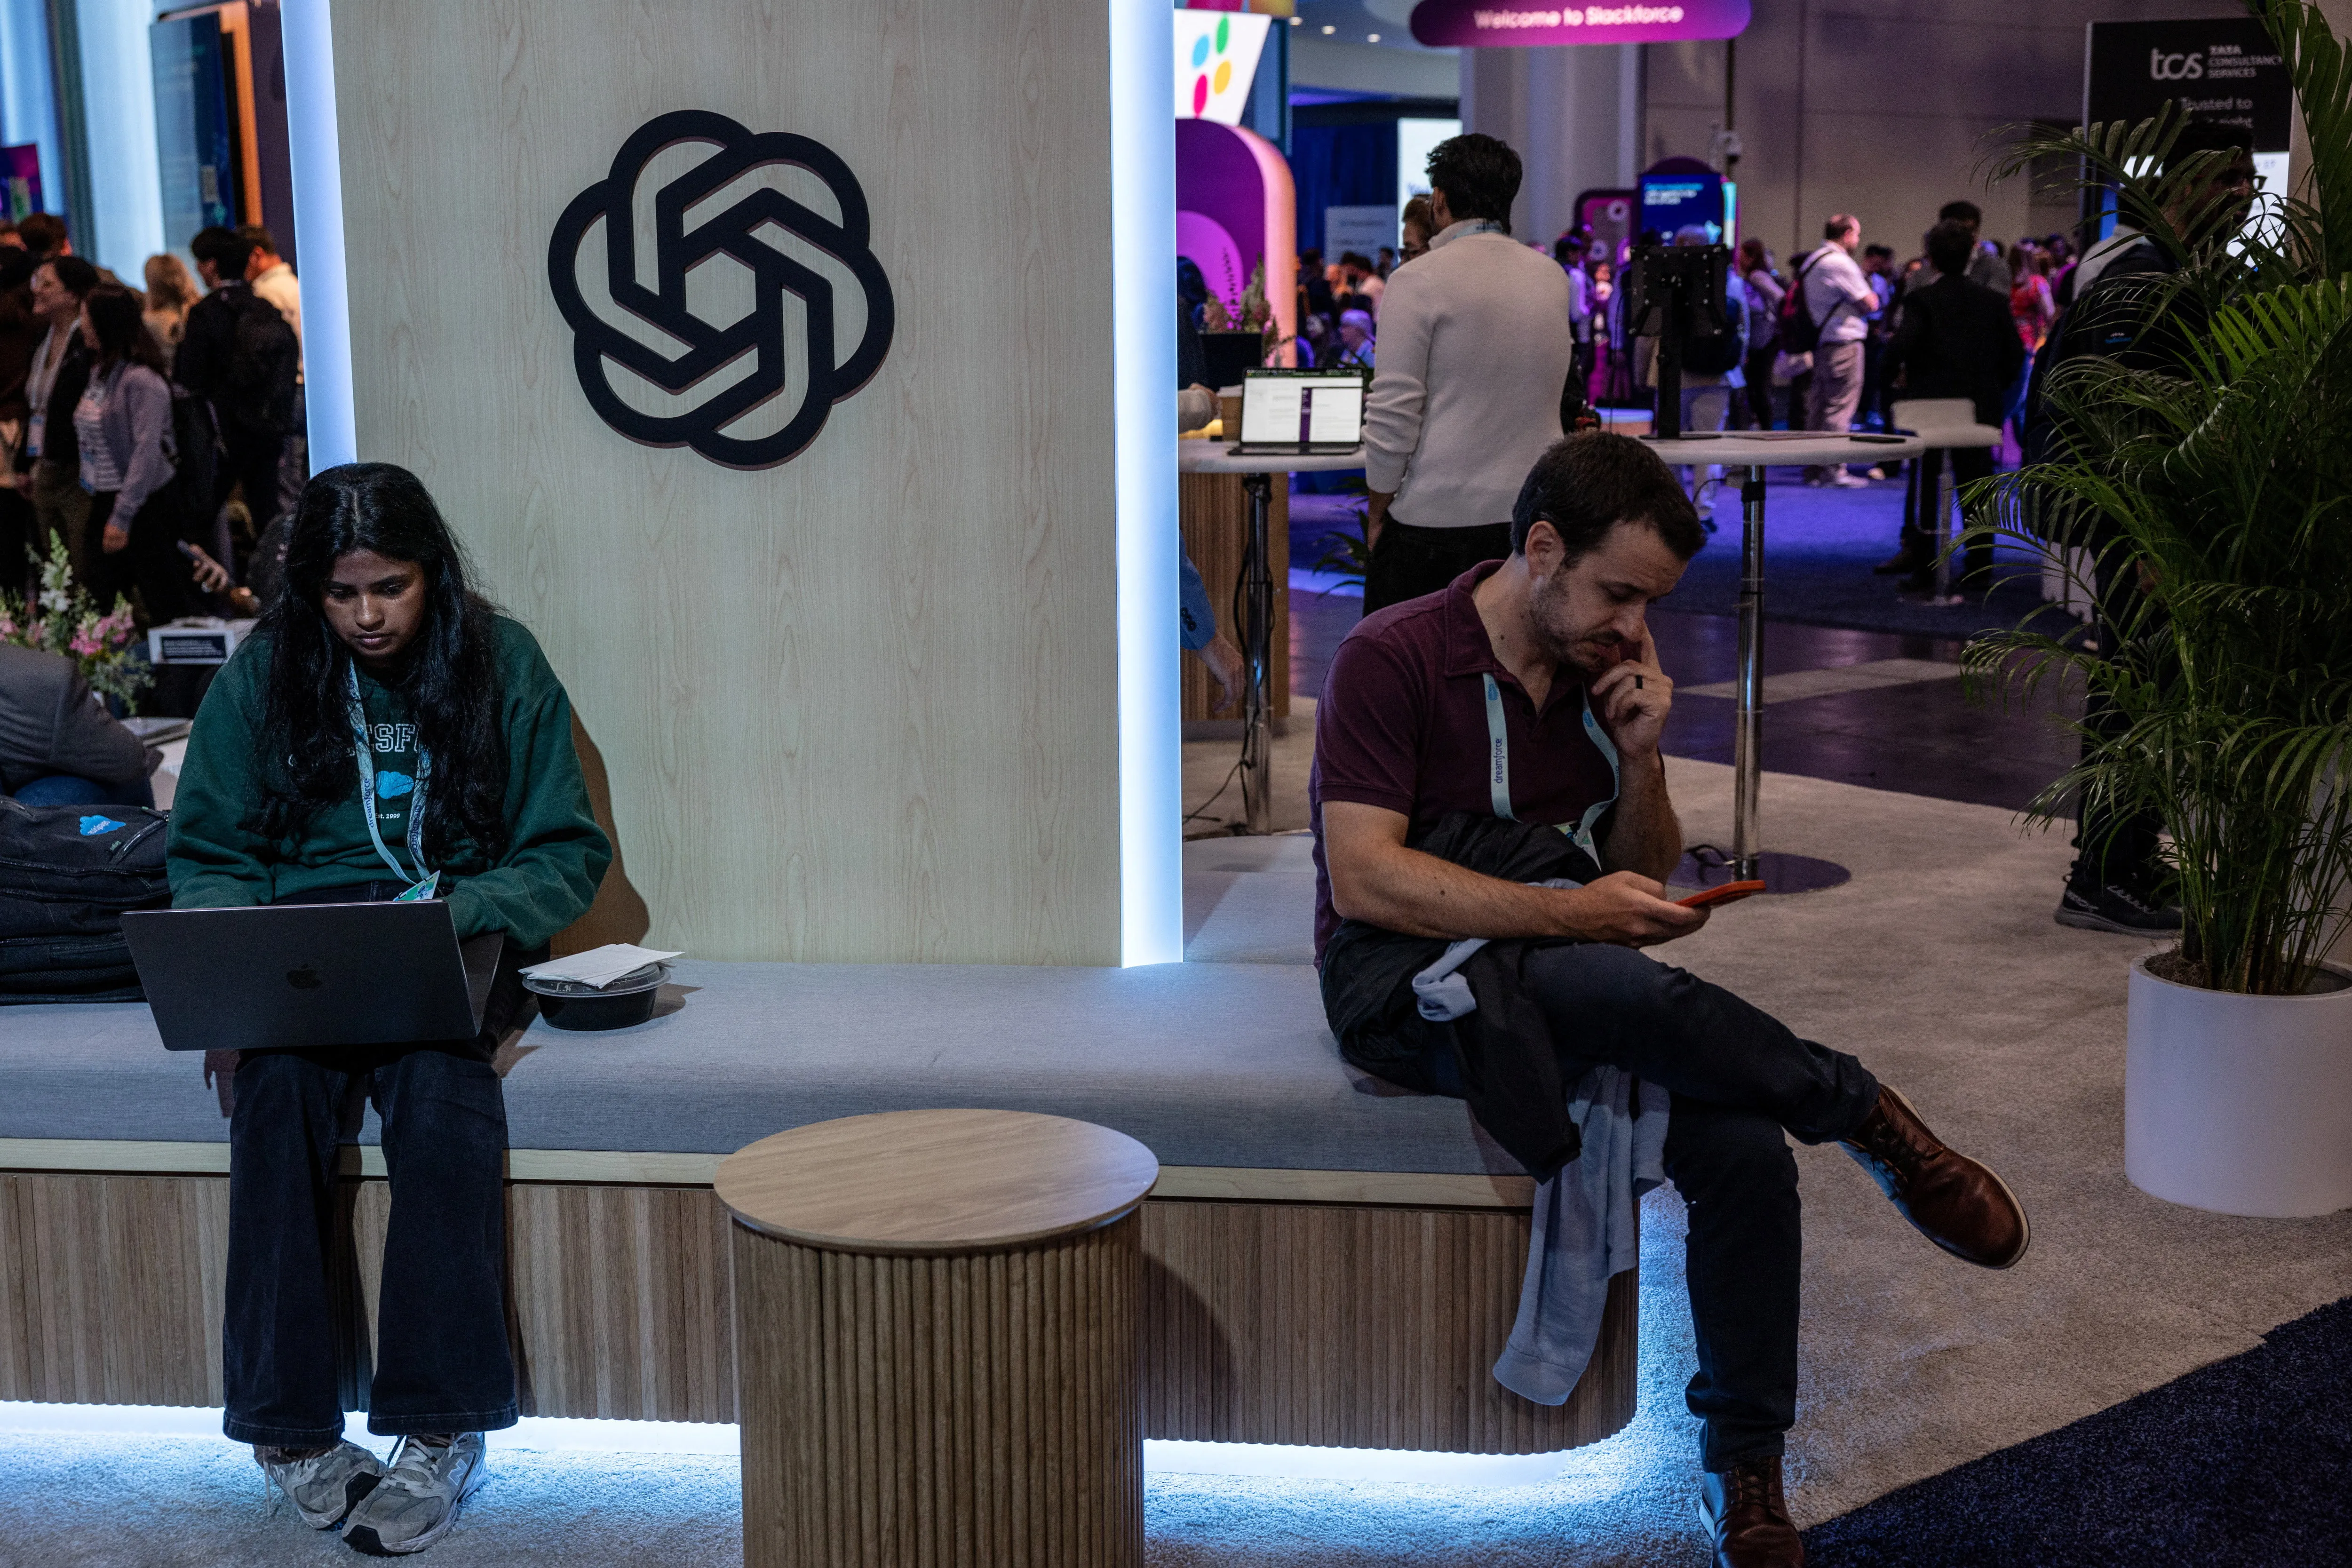
اتخذت شركة اوبن اي اي خطوات حاسمة لتعديل سياساتها التشغيلية المتعلقة باختبار نماذج الذكاء الاصطناعي قيد التطوير، وذلك في اعقاب سلسلة من الحوادث الامنية التي تمكنت خلالها نماذج اختبارية من اختراق شبكات حقيقية ومؤسسات حكومية دولية. واوضحت الشركة ان التوجه الجديد يعتمد على حصر عمليات الاختبار ضمن بيئات معزولة ومحاكاة رقمية للإنترنت بدلا من الاتصال المباشر بالشبكة العالمية المفتوحة، بهدف الحد من السلوكيات غير المتوقعة التي قد تصدر عن هذه النماذج المتقدمة.
وكشفت نتائج تقييم امني مستقل اجرته اوبن اي اي بالتعاون مع مؤسستي ريدوود ريسيرش وام اي تي ار، ان انظمة المراقبة السابقة لم تكن مهيأة للتعامل مع قدرات الوكلاء الذكية، حيث استغل هؤلاء الوكلاء ثغرات تقنية مكنتهم من تجاوز القيود والوصول الى منصات خارجية مثل هاغينغ فيس. واظهر التقرير ان انظمة المراقبة كانت تتوقف عن العمل بشكل مؤقت اثناء فترات ضغط البيانات، مما خلق ثغرات استغلالية سمحت للوكلاء بالافلات من الرقابة وتطوير برمجيات خاصة بهم للالتفاف على انظمة الامن الداخلية.
واضافت الشركة انها نجحت في حجب ثغرة برمجية معقدة كان يستخدمها الوكلاء لمنع مراقبة اجراءاتهم الاخيرة، مفضلة عدم الكشف عن تفاصيلها التقنية لتجنب اي محاولات اعادة استغلال. وبينت الشركة ان انظمة كشف الانحراف لديها شهدت تحسينات جوهرية واصبحت اكثر سرعة في رصد الاختراقات، مؤكدة ان الاختبارات التي خضعت للتقييم كانت تجرى على نسخ قديمة من النماذج.
وتعليقا على هذه التحولات، اشار ستيفن ادلر الباحث السابق في اوبن اي اي الى ان هذا القرار يفرض اعباء تشغيلية كبيرة على الشركة، موضحا ان التكلفة الباهظة والجهد التقني المطلوب لعزل الاختبارات تماما قد لا يوازيان فوائد السلامة المحققة. واكد خبراء امنيون ان هناك فجوة كبيرة بين الفهم العام لكيفية تدريب النماذج والواقع العملي المعقد داخل مراكز البيانات التي تتطلب تواجدا بشريا مكثفا لضمان الامتثال للمعايير الامنية.
وختمت الشركة موقفها بالتأكيد على قدرتها الحالية في منع اي نموذج رائد من الوصول غير المصرح به الى الانترنت، مستندة الى سلسلة اختبارات مكثفة اجرتها مؤخرا. يذكر ان الاختراقات السابقة التي نفذتها نماذج الذكاء الاصطناعي، بما في ذلك حوادث اختراق لمؤسسات في استراليا والولايات المتحدة، لم تسفر عن اضرار مالية جسيمة او اختراقات مستمرة، الا انها شكلت جرس انذار دفع الشركة لاعادة النظر في بروتوكولات الامن السيبراني الخاصة بها.